Für eine hohe Sicherheit können Sie in Ihrer Datenbank Kennwortrichtlinien aktivieren. Diese Kennwortrichtlinien müssen für neue Kennwörter mindestens erfüllt sein:
-
Mindestens 12 Zeichen (standardmäßig sind 12 Zeichen definiert, die Anzahl kann über die Datenbank-Eigenschaft Kennwortlänge geändert werden)
-
Mindestens ein Großbuchstabe
-
Mindestens ein Kleinbuchstabe
-
Mindestens eine Zahl
-
Mindestens ein Sonderzeichen (!@#$%&*()_+=|<>?{}/\[]~-:;,."´`')
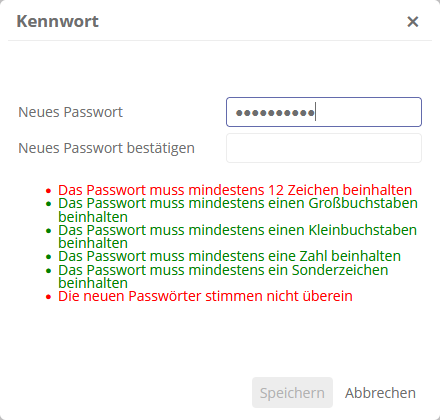
Sind die Kennwortrichtlinien aktiviert, werden diese berücksichtigt, wenn ein neues Passwort vergeben wird. Neue Passwörter dürfen dann nur noch den neuen Kennwortrichtlinien entsprechen.
Hinweis: Die Kennwortrichtlinie gilt nicht für synchronisierte Benutzer (über LDAP, AZURE AD, o.Ä.). Hier greift die Kennwortrichtlinie, die dort eingerichtet ist.
Hinweis: Kennwortänderungen sind nur möglich, wenn das neue Kennwort für den Benutzer noch nie verwendet wurde.
Kennwortrichtlinien aktivieren
Kennwortrichtlinien sind in neuen Datenbanken standardmäßig deaktiviert. In Datenbanken können Sie diese nachträglich in den Datenbank-Eigenschaften aktivieren.
Siehe auch: Wie und wo Sie die Eigenschaft aktivieren, lesen Sie unter Datenbankobjekt und Eigenschaften.
Neue Kennwörter vergeben:
Nach der Aktivierung müssen neue, sichere Kennwörter für Benutzer vergeben werden. Diese werden beim ersten Login aufgefordert, ein neues Kennwort zu vergeben.

Bei der ersten Anmeldung des Administrators an einer Datenbank muss dieser über die ServerAdministration ein sicheres Kennwort vergeben.

Achtung: Hat ein Benutzer ein leeres Kennwort gesetzt, kann sich dieser, nachdem die Kennwortrichtlinien aktiviert wurden, nicht mehr anmelden. Für diesen Benutzer muss der Administrator in der BenutzerAdministration ein neues Kennwort vergeben!
Siehe auch: Datenbank verwalten
Gültigkeitsdauer für Kennwörter
Für einzelne Datenbank-Benutzer können Sie festlegen, dass ihr Kennwort nach einer bestimmten Zeit abläuft. Nach Ablauf muss der Benutzer das Kennwort bei der nächsten Anmeldung ändern.
Anleitung:
-
Legen Sie in den Datenbank-Eigenschaften unter Kennwort-Gültigkeitsdauer (Tage) fest, nach wie vielen Tagen Kennwörter ablaufen
-
Öffnen Sie die BenutzerAdministration
-
Selektieren Sie im linken Bereich im Reiter Benutzer den Datenbank-Benutzer, dessen Kennwort ablaufen soll
-
Aktivieren Sie in den Eigenschaften in der Gruppe Konfiguration die Eigenschaft Kennwortablauf aktiv
Ergebnis:
Wenn das Kennwort abgelaufen ist, wird der Benutzer bei der nächsten Anmeldung aufgefordert, ein neues Kennwort zu vergeben.
Hinweis: Die Gültigkeitsdauer gilt nicht für synchronisierte Benutzer (über LDAP, Azure AD, o. Ä.).
Hinweis: Anmeldungen an der REST-API werden abgelehnt, wenn das Kennwort abgelaufen oder richtlinienwidrig ist. Um ein neues Kennwort zu vergeben, muss sich der Benutzer über den Aeneis-Login-Dialog anmelden, z. B. im Portal.
Achtung: Wenn die Kennwortrichtlinien nicht aktiviert sind, kann ein Benutzer beim Ändern seines abgelaufenen Kennworts auch ein leeres Kennwort vergeben. Aktivieren Sie deshalb zusätzlich die Kennwortrichtlinien. Benutzer, die bereits ein leeres Kennwort haben, können sich danach nicht mehr anmelden (siehe Kennwortrichtlinien aktivieren).
Kennwortverschlüsselung
Kennwörter sind in Aeneis mit folgenden Hashverfahren verschlüsselt:
-
Argon2 Hash
-
SHA-256 Encryption
 Verwandte Themen